Ha koll på din CVE-exponering. Åtgärda sårbarheterna som spelar roll.
bifrost utgår från runtime och lär sig vad dina containeriserade arbetslaster faktiskt gör. Varje CVE får ett omdöme, och varje arbetslast skyddas av en skräddarsydd profil som upprätthålls i kärnan. När nästa sårbarhet upptäcks vet bifrost direkt hur exponerad du är.
För containeriserade arbetslaster på Kubernetes, Docker Swarm eller Nomad.
eller se hur det fungerar
Så fungerar bifrost
Med runtime som utgångspunkt
Andra verktyg utgår från imagen eller från ett regelverk. bifrost utgår från vad varje arbetslast gör när den körs och utvärderar det. Den kunskapen ligger till grund för varje omdöme, varje profil och varje svar.
- 01
Förstå
Varje container, ända ner till vad den gör när den körs.
Varje bygge lärs in före produktion: var det körs, vad det innehåller, vilka CVE:er det bär på och vad det gör. Sedan utvärderas det för att hitta svagheter.
- 02
Prioritera
Varje CVE, med ett omdöme.
Varje CVE får ett omdöme utifrån det som faktiskt körs: nåbar, mitigerad av profilen eller aldrig laddad. Ingen manuell triagering.
- 03
Skydda
Tillåt bara det den gör
En säkerhetsprofil för varje arbetslast, ny med varje bygge. I enforce-läge nekar kärnan allt utanför den, även det en ännu okänd exploit skulle behöva.
- 04
Svara
Nästa CVE, bedömd utifrån det bifrost redan vet.
När en ny CVE publiceras bedömer bifrost den utifrån det den redan vet: först skyddsstatus, sedan var du har den, hur exponerad du är och vad du ska göra.
Arbetslaster förstådda. CVE:er prioriterade. Gränser upprätthållna. Nya sårbarheter bedömda. Teamen bestämmer när det är dags för enforce, och bifrost automatiserar det återkommande arbetet.
Omdömen, inte fynd
Skannrar rapporterar varje CVE i imagen. bifrost ger varje CVE ett omdöme utifrån det som faktiskt körs: aldrig laddad, mitigerad av profilen eller nåbar. Ditt team får en kort lista med de CVE:er som spelar roll.
bifrost sköter triageringen. Utvecklingstiden går till den korta listan, och varje omdöme kommer med underlaget bakom det.
Varför nu
Säkerheten måste hålla jämna steg med det som levereras
Agenter förändrar hur mjukvara byggs. Sårbarheter rapporteras snabbare än någon hinner triagera dem och utnyttjas innan det finns en patch. Granskning och triagering kan inte vara de enda kontrollerna av det som levereras.
Skillnaden ligger i var varje angreppssätt börjar.
En skanning utgår från bygget
Skanningsdrivna arbetssätt utgår från byggets innehåll och kända sårbarheter. Utan kontext från runtime måste ditt team fortfarande ta reda på vilka fynd som spelar roll i just din driftsättning.
Detektering och incidenthantering utgår från händelsen
Ett viktigt skyddslager som utgår från misstänkt aktivitet och den åtgärd den kräver. Att agera på en händelse är inte samma sak som att begränsa vad en arbetslast kan göra innan den utnyttjas.
Ett regelverk behöver en ägare
Handskrivna regler utgår från det någon skriver, testar och uppdaterar varje gång mjukvaran ändras. Manuella regelverk omfattar ~200 till 10 000 regler.
bifrost utgår från runtime, lär sig och utvärderar vad varje arbetslast gör och tillåter bara det: i enforce-läge nekas resten innan det körs. Varje omdöme och varje skyddsprofil bygger på samma underlag: vad arbetslasten faktiskt gjorde när den kördes.
Se hur det fungerar45%
av AI-genererad kod levereras med en säkerhetsbrist, och nyare, större modeller blir inte säkrare.
Källa: Veracode263%
Så mycket ökade antalet rapporterade sårbarheter från 2020 till 2025. NIST:s nationella sårbarhetsdatabas hinner inte längre komplettera alla poster med fördjupad information och triagerar nu efter prioritet.
Källa: NIST−7dagar
Tiden till exploit har blivit negativ. Angripare utnyttjar i genomsnitt sårbarheter innan det finns en patch. År 2018 hade försvarare omkring 63 dagar på sig.
Källa: Mandiant
AI bedömer, kärnan upprätthåller. AI bedömer varje arbetslasts beteende för att hitta svagheter, och hur en CVE:s exploit skulle möta det som profilen tillåter. Profilen och skyddet är deterministiska: ingen modell avgör i runtime om en operation får köras.
Se det i produkten
Alla steg i en vy
Varje container, ända ner till vad den gör
Vad varje bygge innehåller, var det är driftsatt och hur det beter sig när det körs, ända ner till filer, anslutningar och systemanrop. bifrost lär sig och utvärderar det automatiskt, utan kodändringar, och flaggar svagheter även i beteende som arbetslasten behöver.
Så lär sig bifrost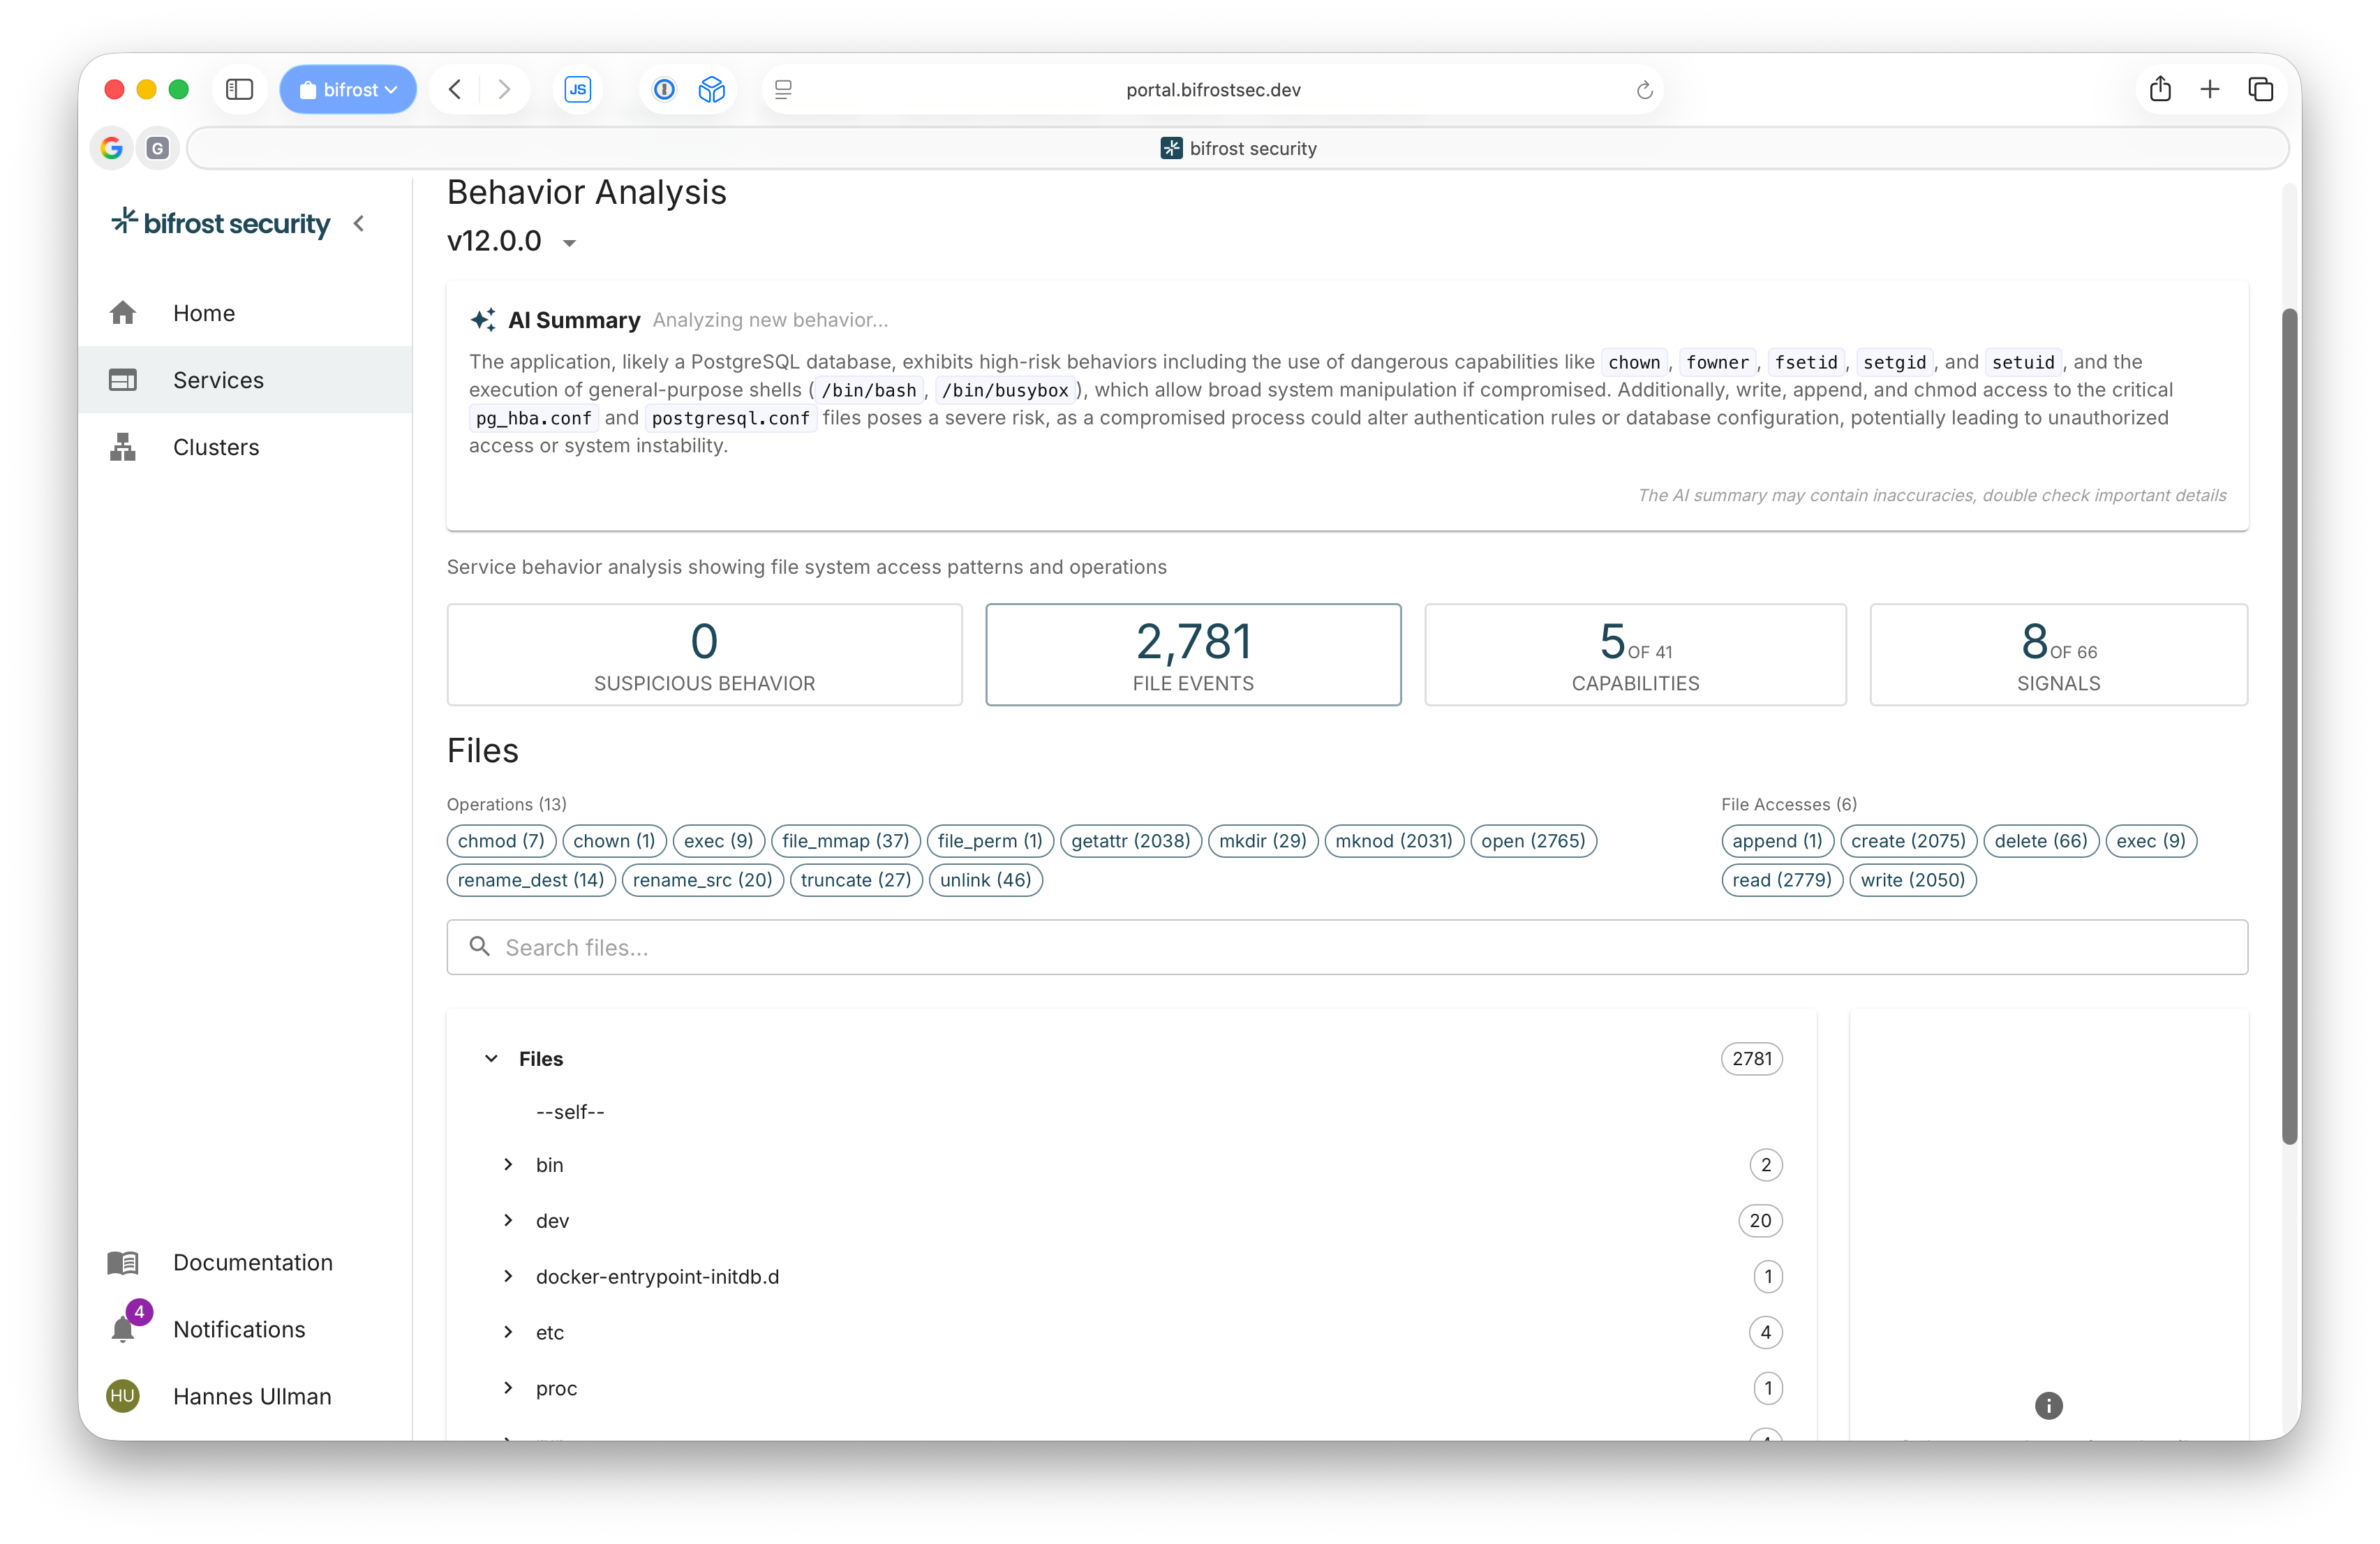
Varje CVE, med ett omdöme
Nåbar, mitigerad av profilen eller aldrig laddad. Tusentals CVE:er blir en kort lista, med underlag för varje omdöme.
Så tas omdömen fram
Skräddarsydd. Byggd för att hålla.
En skräddarsydd profil per arbetslast, ny med varje bygge. I enforce-läge nekar kärnan allt utanför den, och varje blockerad åtgärd rapporteras med uppgifter om arbetslasten, bygget och vad som nekades.
Så skyddar profilen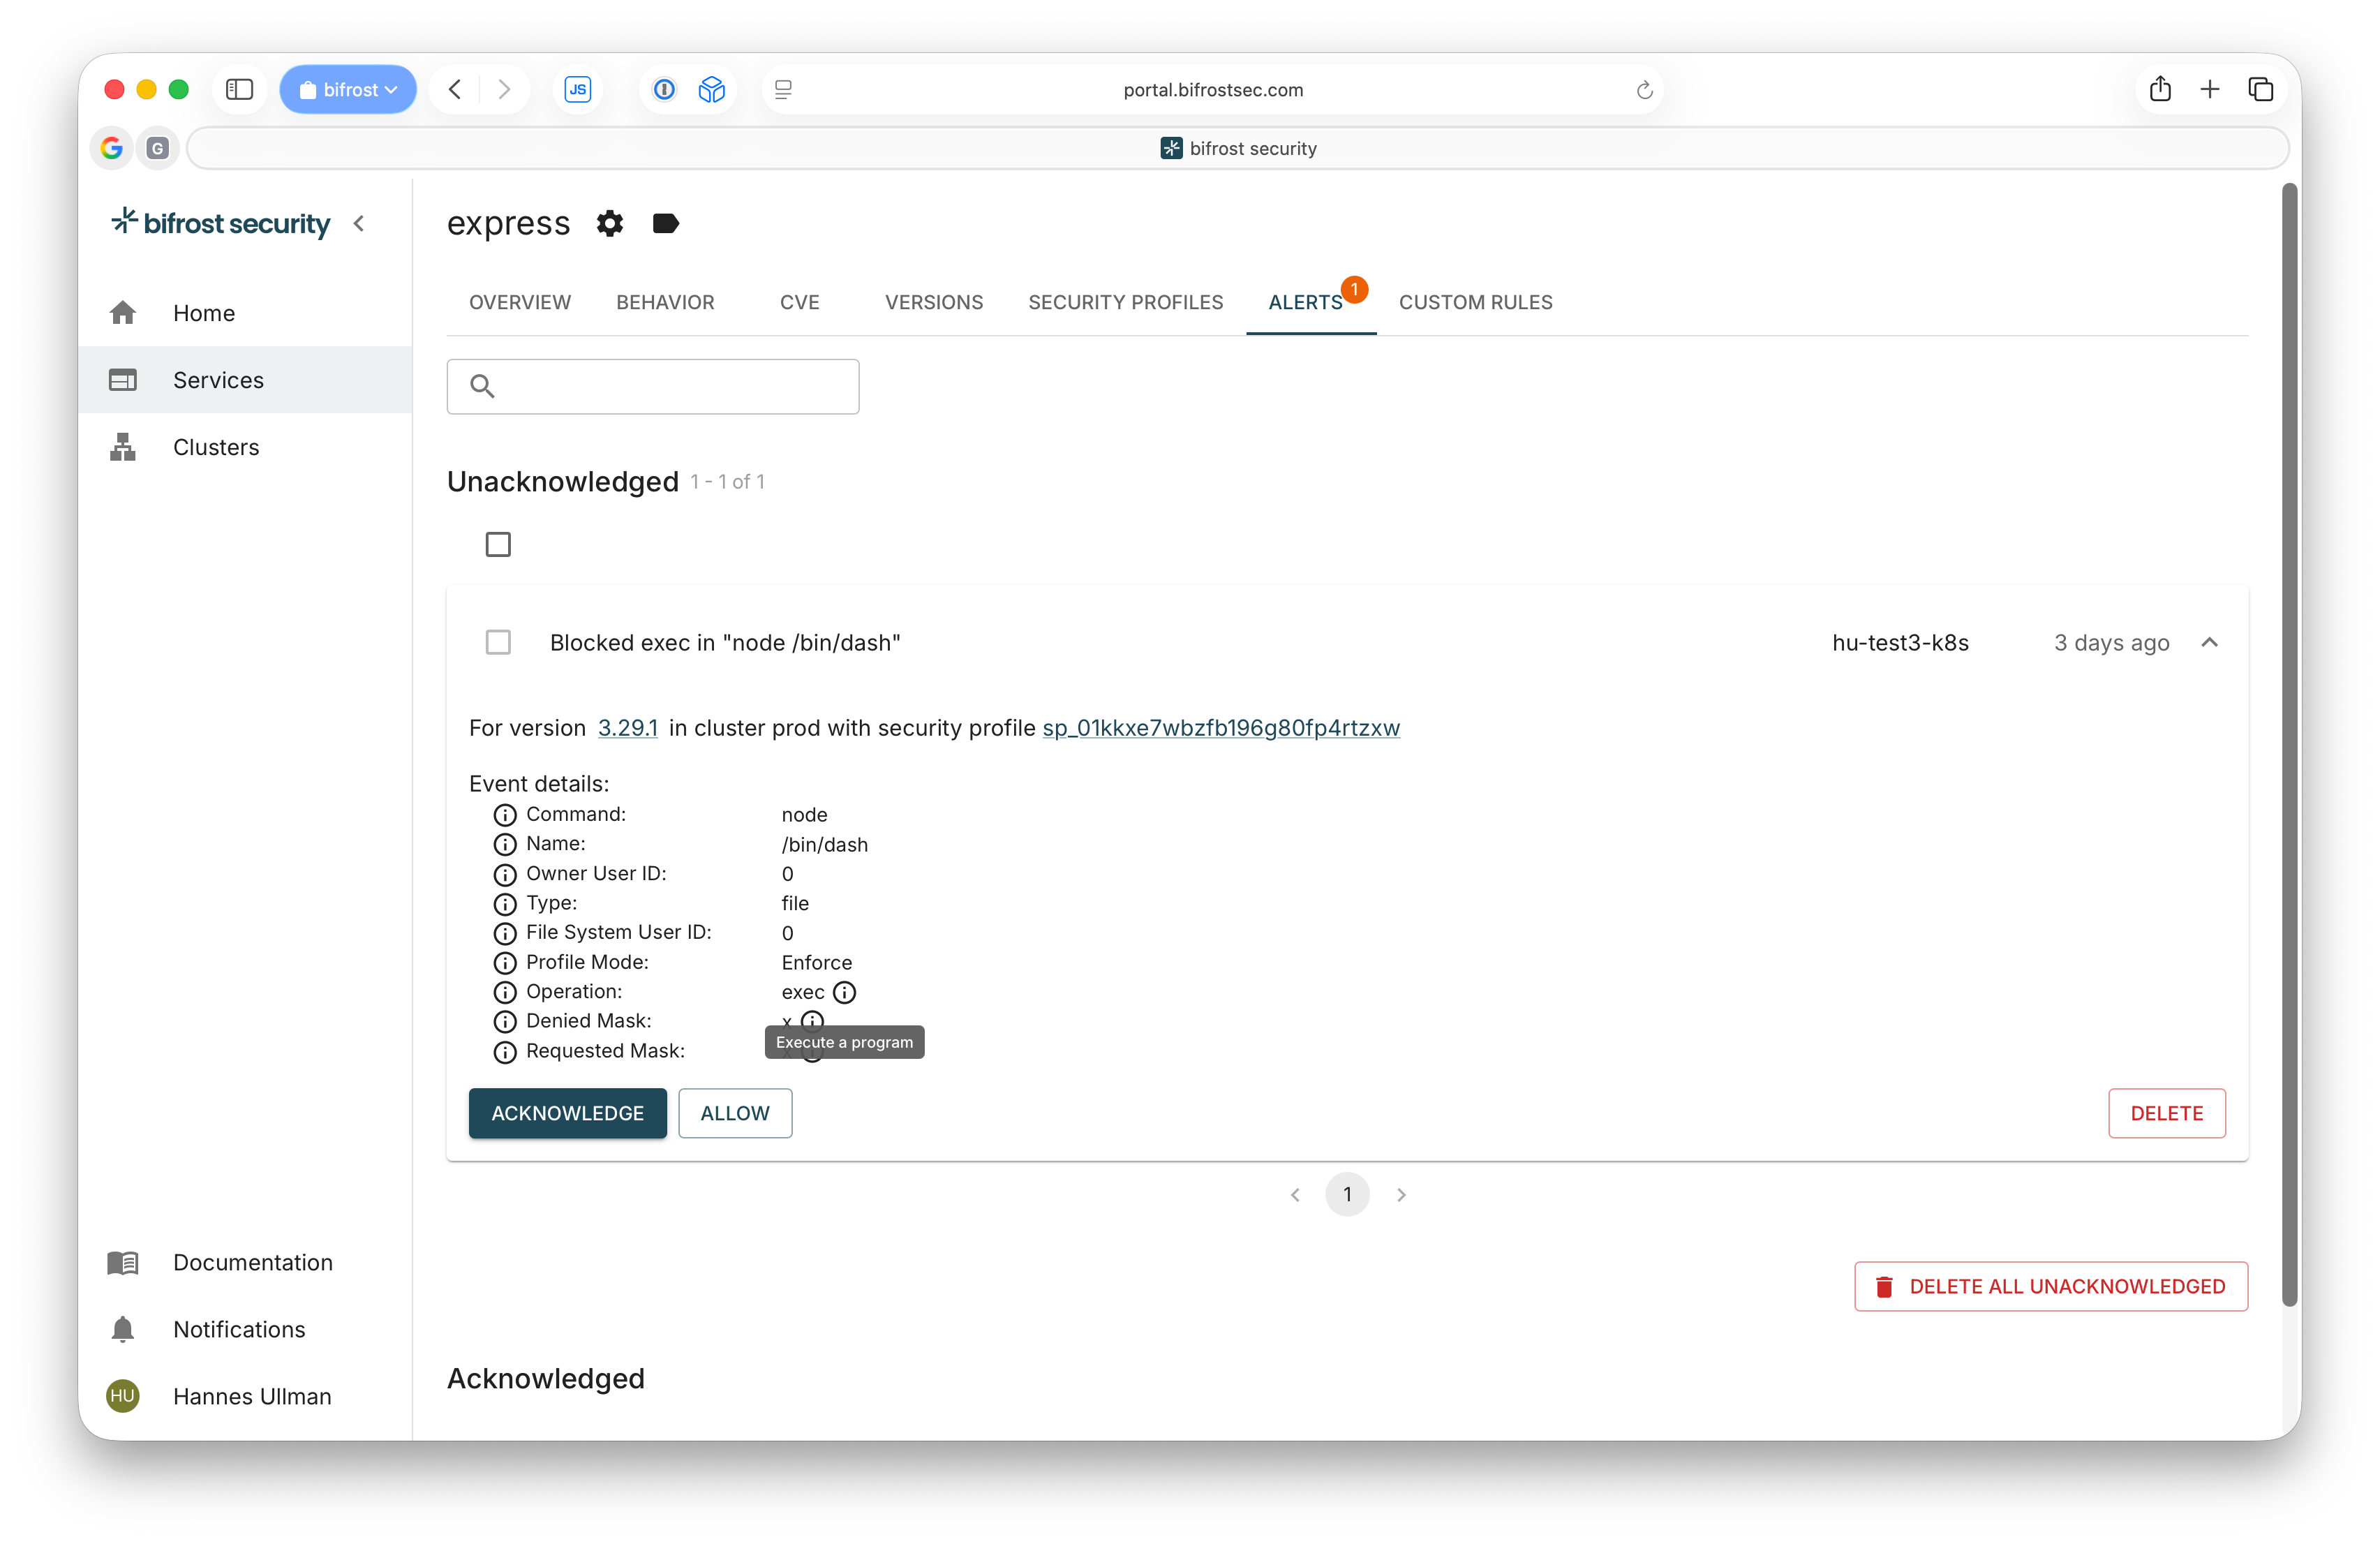
Skydd, inte bara upptäckt
Samma container. Samma attack. Olika resultat.
En Node.js-applikation med en nyupptäckt sårbarhet utsätts för samma anrop två gånger. Först utan bifrost. Sedan med profilen som bifrost har tagit fram för samma bygge, i enforce-läge.
Utan bifrost
Ett fotfäste
Exploiten ger angriparen ett root-skal i containern och tillgång till det som går att nå därifrån: hemligheter, databasen och nästa tjänst. Eventuella detekteringsverktyg rapporterar det i efterhand, när skalet redan är öppet.
Med bifrost
Nekat och rapporterat
Med en skräddarsydd bifrost-profil tillåts bara det beteende arbetslasten behöver. Allt annat nekas. Att starta ett skal ingår inte, så kärnan nekar skalstarten och exploiten misslyckas. Angriparen hindras från att gå vidare, och larmet innehåller uppgifter om pod, image och den nekade åtgärden.
Härdad före patchen. I enforce-läge nekar kärnan allt utanför profilen, även skalet som den här exploiten behövde. Buggen behöver fortfarande en patch, och profilen håller medan teamet tar fram och driftsätter den.
Fungerar med din stack
För containeriserade arbetslaster på Kubernetes, Docker Swarm eller Nomad.
På Kubernetes räcker ett Helm-chart: en första bedömning av vilka CVE:er som går att utnyttja, på under 10 minuter.
Omdömen och blockerade åtgärder går tillbaka till den som skriver nästa ändring, i Slack, Microsoft Teams eller via en webhook.
Kubernetes
Plattform
Docker
Plattform
Google GKE
Moln
Azure AKS
Moln
OVHcloud
Moln
AWS EKS
Moln
DigitalOcean
Moln
GitHub Actions
CI/CD
ArgoCD
GitOps
Helm
Paketering
Talos Linux
Operativsystem
Ubuntu
Operativsystem
Nästa incident, analyserad
Genomgångar av allvarliga sårbarheter och intrång, tillsammans med tankar om runtime-säkerhet från bifrost-teamet. Ungefär två gånger i månaden, på engelska.
Ett svar, inte ett krismöte
Skyddsstatus först, sedan omfattning och nästa åtgärd. Se hur det fungerar i din miljö: boka en demo på 30 minuter eller prova i ditt eget kluster i 14 dagar.