CVE-prioritering med runtime som utgångspunkt
Runtime-säkerhet för containeriserade arbetslaster. Med runtime som utgångspunkt.
bifrost gör runtime-beteende till CVE-omdömen och skydd på kärnnivå. bifrost lär sig och utvärderar vad varje arbetslast gör, prioriterar de sårbarheter som behöver åtgärdas och blockerar allt utanför den säkerhetsprofil som upprätthålls i kärnan. När en ny CVE publiceras bedömer bifrost exponering och skydd utifrån den kontext om arbetslasterna som den redan har.
Upp till 90 % färre CVE:er att triagera
Under 1 % CPU-overhead i produktion
< 10 min till en första bedömning av vilka CVE:er som går att utnyttja
Varje bygge får en ny profil och uppdaterade omdömen
Förstå
Varje container och vad den faktiskt gör när den körs
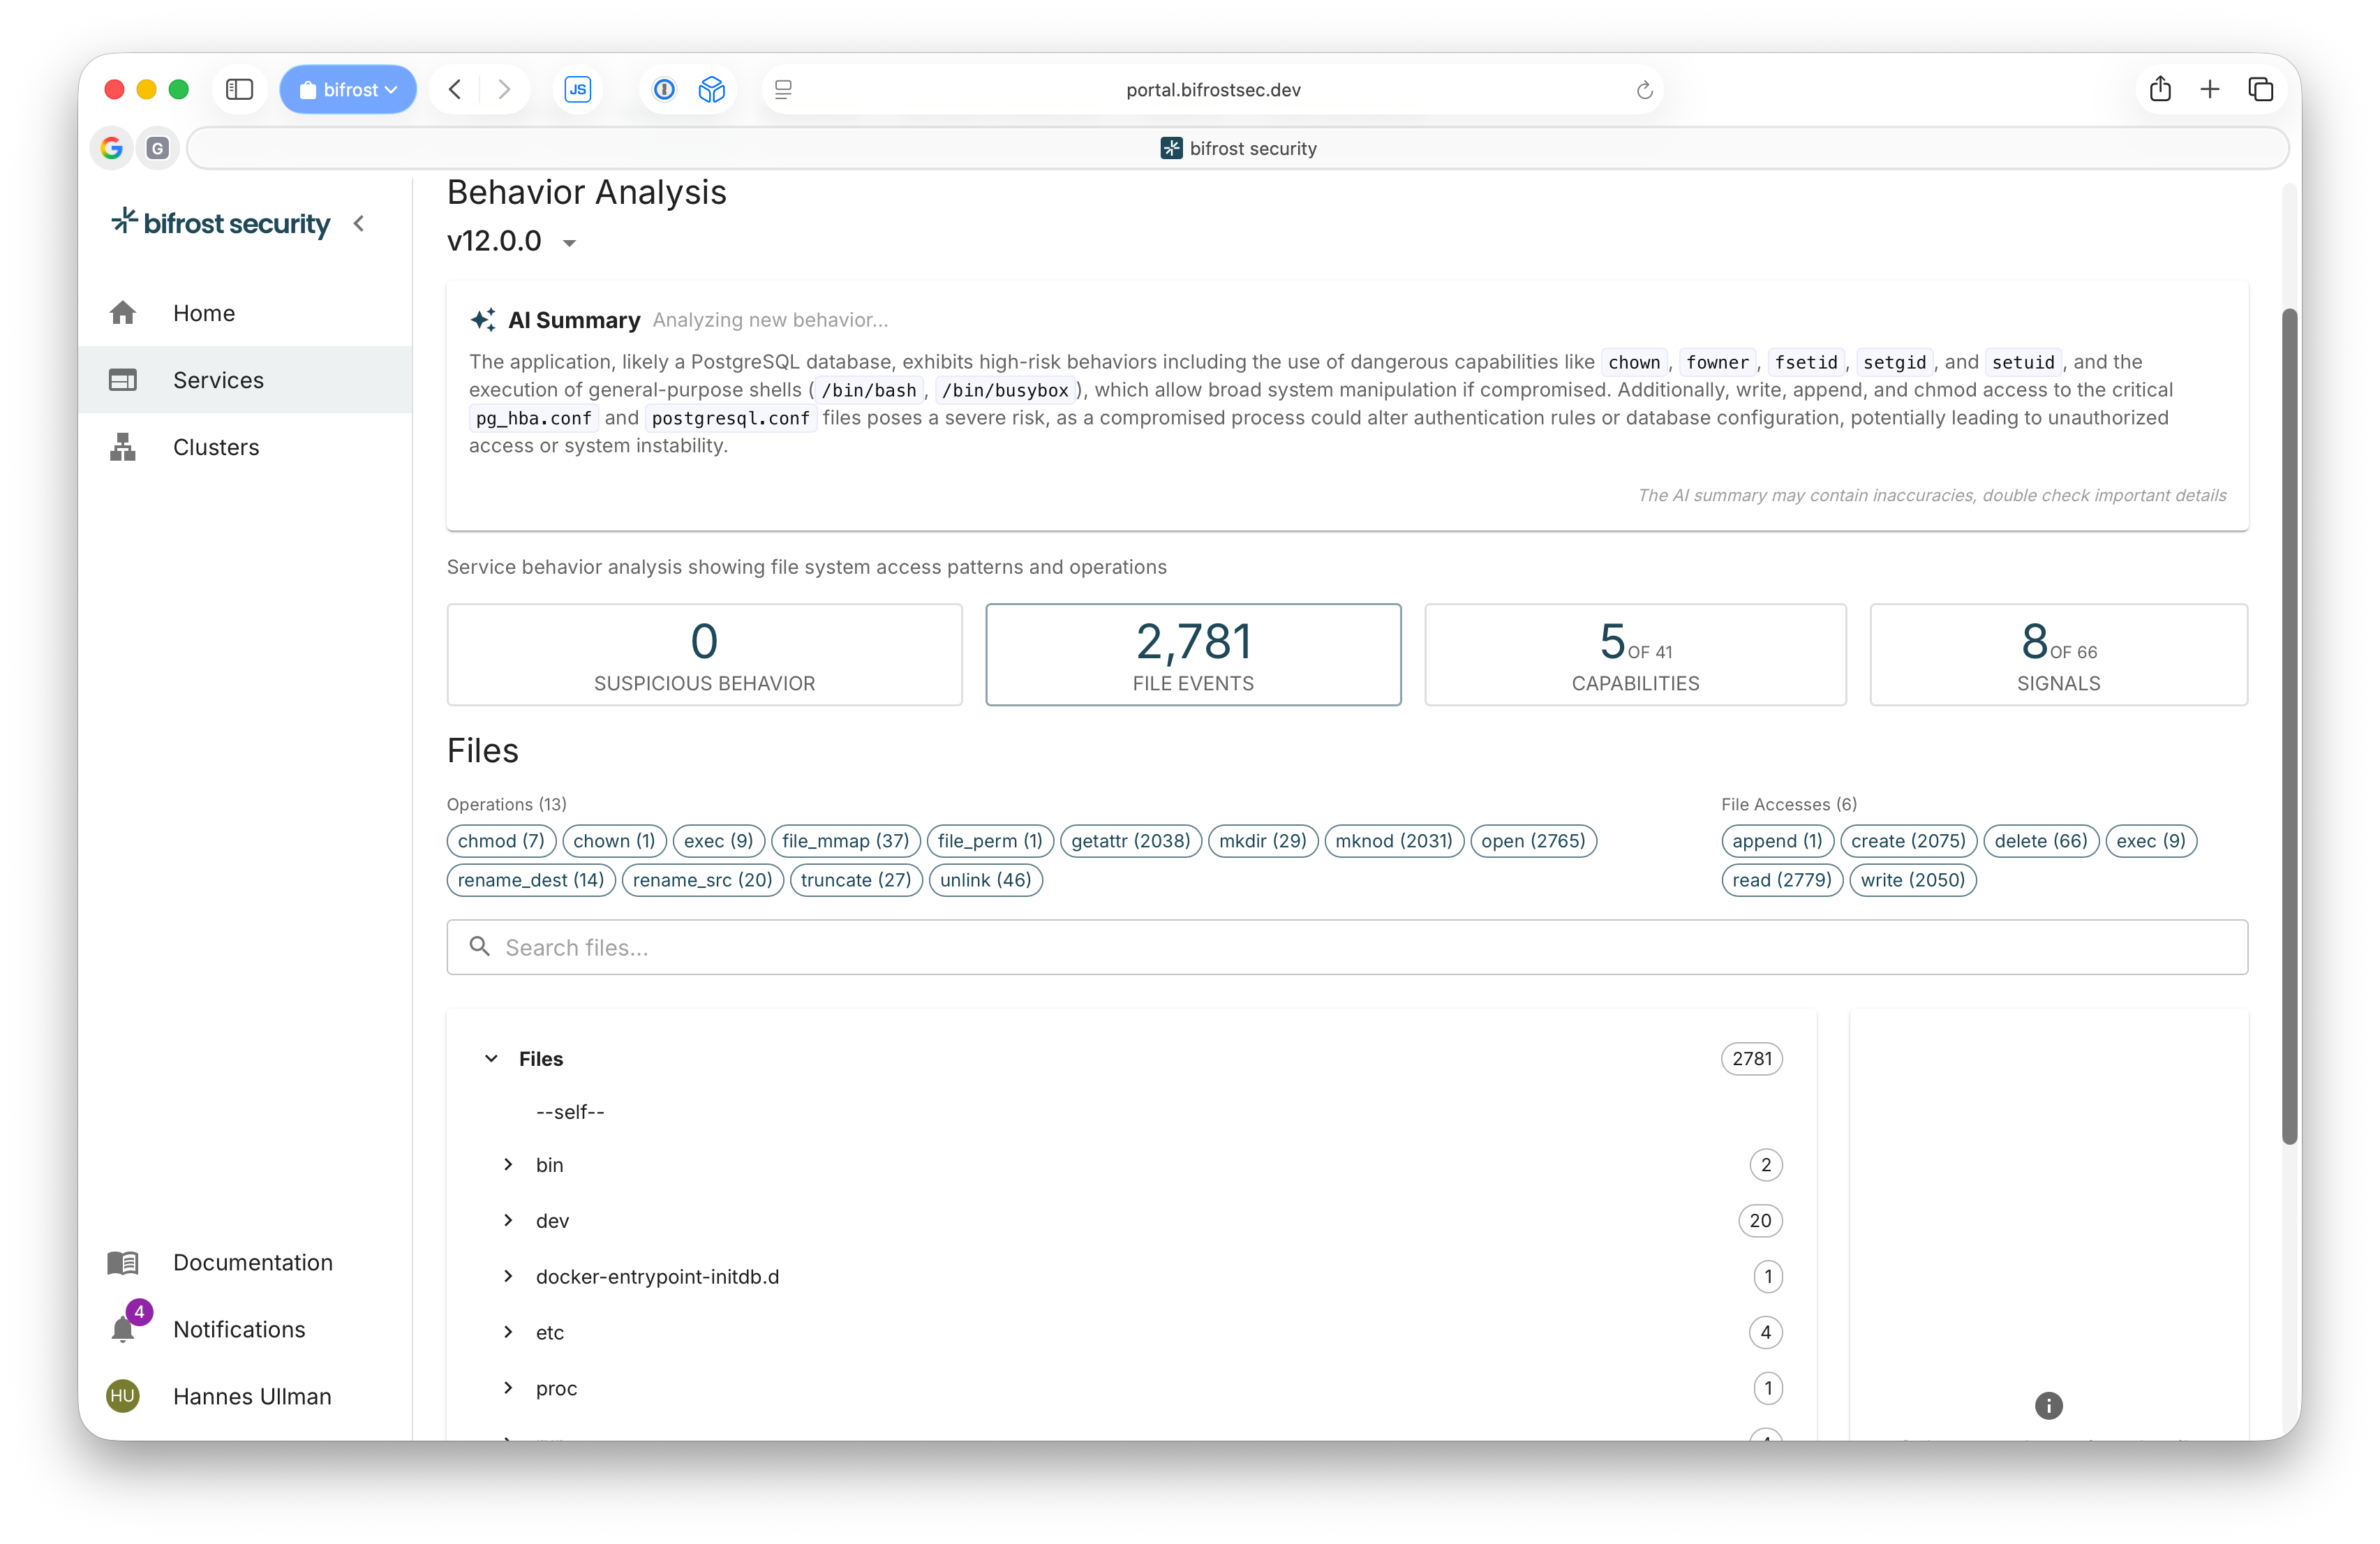
bifrost lär sig vad som driftsätts var, ända ner till varje container bakom varje tjänst du kör. För varje container lär den sig fem saker: vilken miljö den körs i och hur den är konfigurerad, var den byggdes, vad den innehåller, vilka CVE:er den bär på samt vilka systemanrop, filer och anslutningar den använder i sitt arbete. Sedan utvärderar bifrost beteendet mot sin egen kunskap, som växer med varje tjänst och ramverk, för att lyfta fram svagheter och bedöma hur fullständigt arbetslastens beteende har fångats. Den förståelsen ligger till grund för omdömet om varje CVE, säkerhetsprofilen för varje arbetslast och utgångspunkten när nästa CVE publiceras.
- En label och en annotering: varje bygge observeras före produktion, utan kodändringar
- Beteendet lärs in och utvärderas per container: systemanrop, filåtkomst, processaktivitet och nätverksanslutningar
- Varje miljö som ett bygge passerar finns med, från staging till produktion
- Svagheter lyfts fram före produktion, även beteende som profilen måste tillåta: om din app läser /etc/passwd tillåter profilen det, och bifrost flaggar det så att du kan hålla koll

Prioritera
Bevis bakom varje omdöme
Varje CVE får ett omdöme utifrån det som faktiskt körs: nåbar, mitigerad av profilen eller aldrig laddad. Varje omdöme och varje skyddsprofil bygger på samma underlag: vad arbetslasten faktiskt gjorde när den kördes. En vy över alla miljöer och alla tjänster, från staging till produktion. Ingen manuell triagering: det som når dig är en kort lista, och varje omdöme kommer med bevisen bakom det.
- SBOM:er läses in vid varje driftsättning: alltid en aktuell bild av det som körs
- SBOM:er skannas om under dagen: nya CVE:er matchas automatiskt mot allt du kör
- Varje bygge följs genom alla miljöer: för en viss CVE ser du vilka tjänster och kluster som har den, så att du vet var du ska börja åtgärda
- Bevisen bakom varje omdöme: det inlärda och utvärderade beteendet, den tillämpade profilen, om paketet laddades eller inte
- Utveckling och säkerhet utgår från samma fakta: det som är nåbart och ännu inte skyddat
Skydda
Stäng attackfönstret
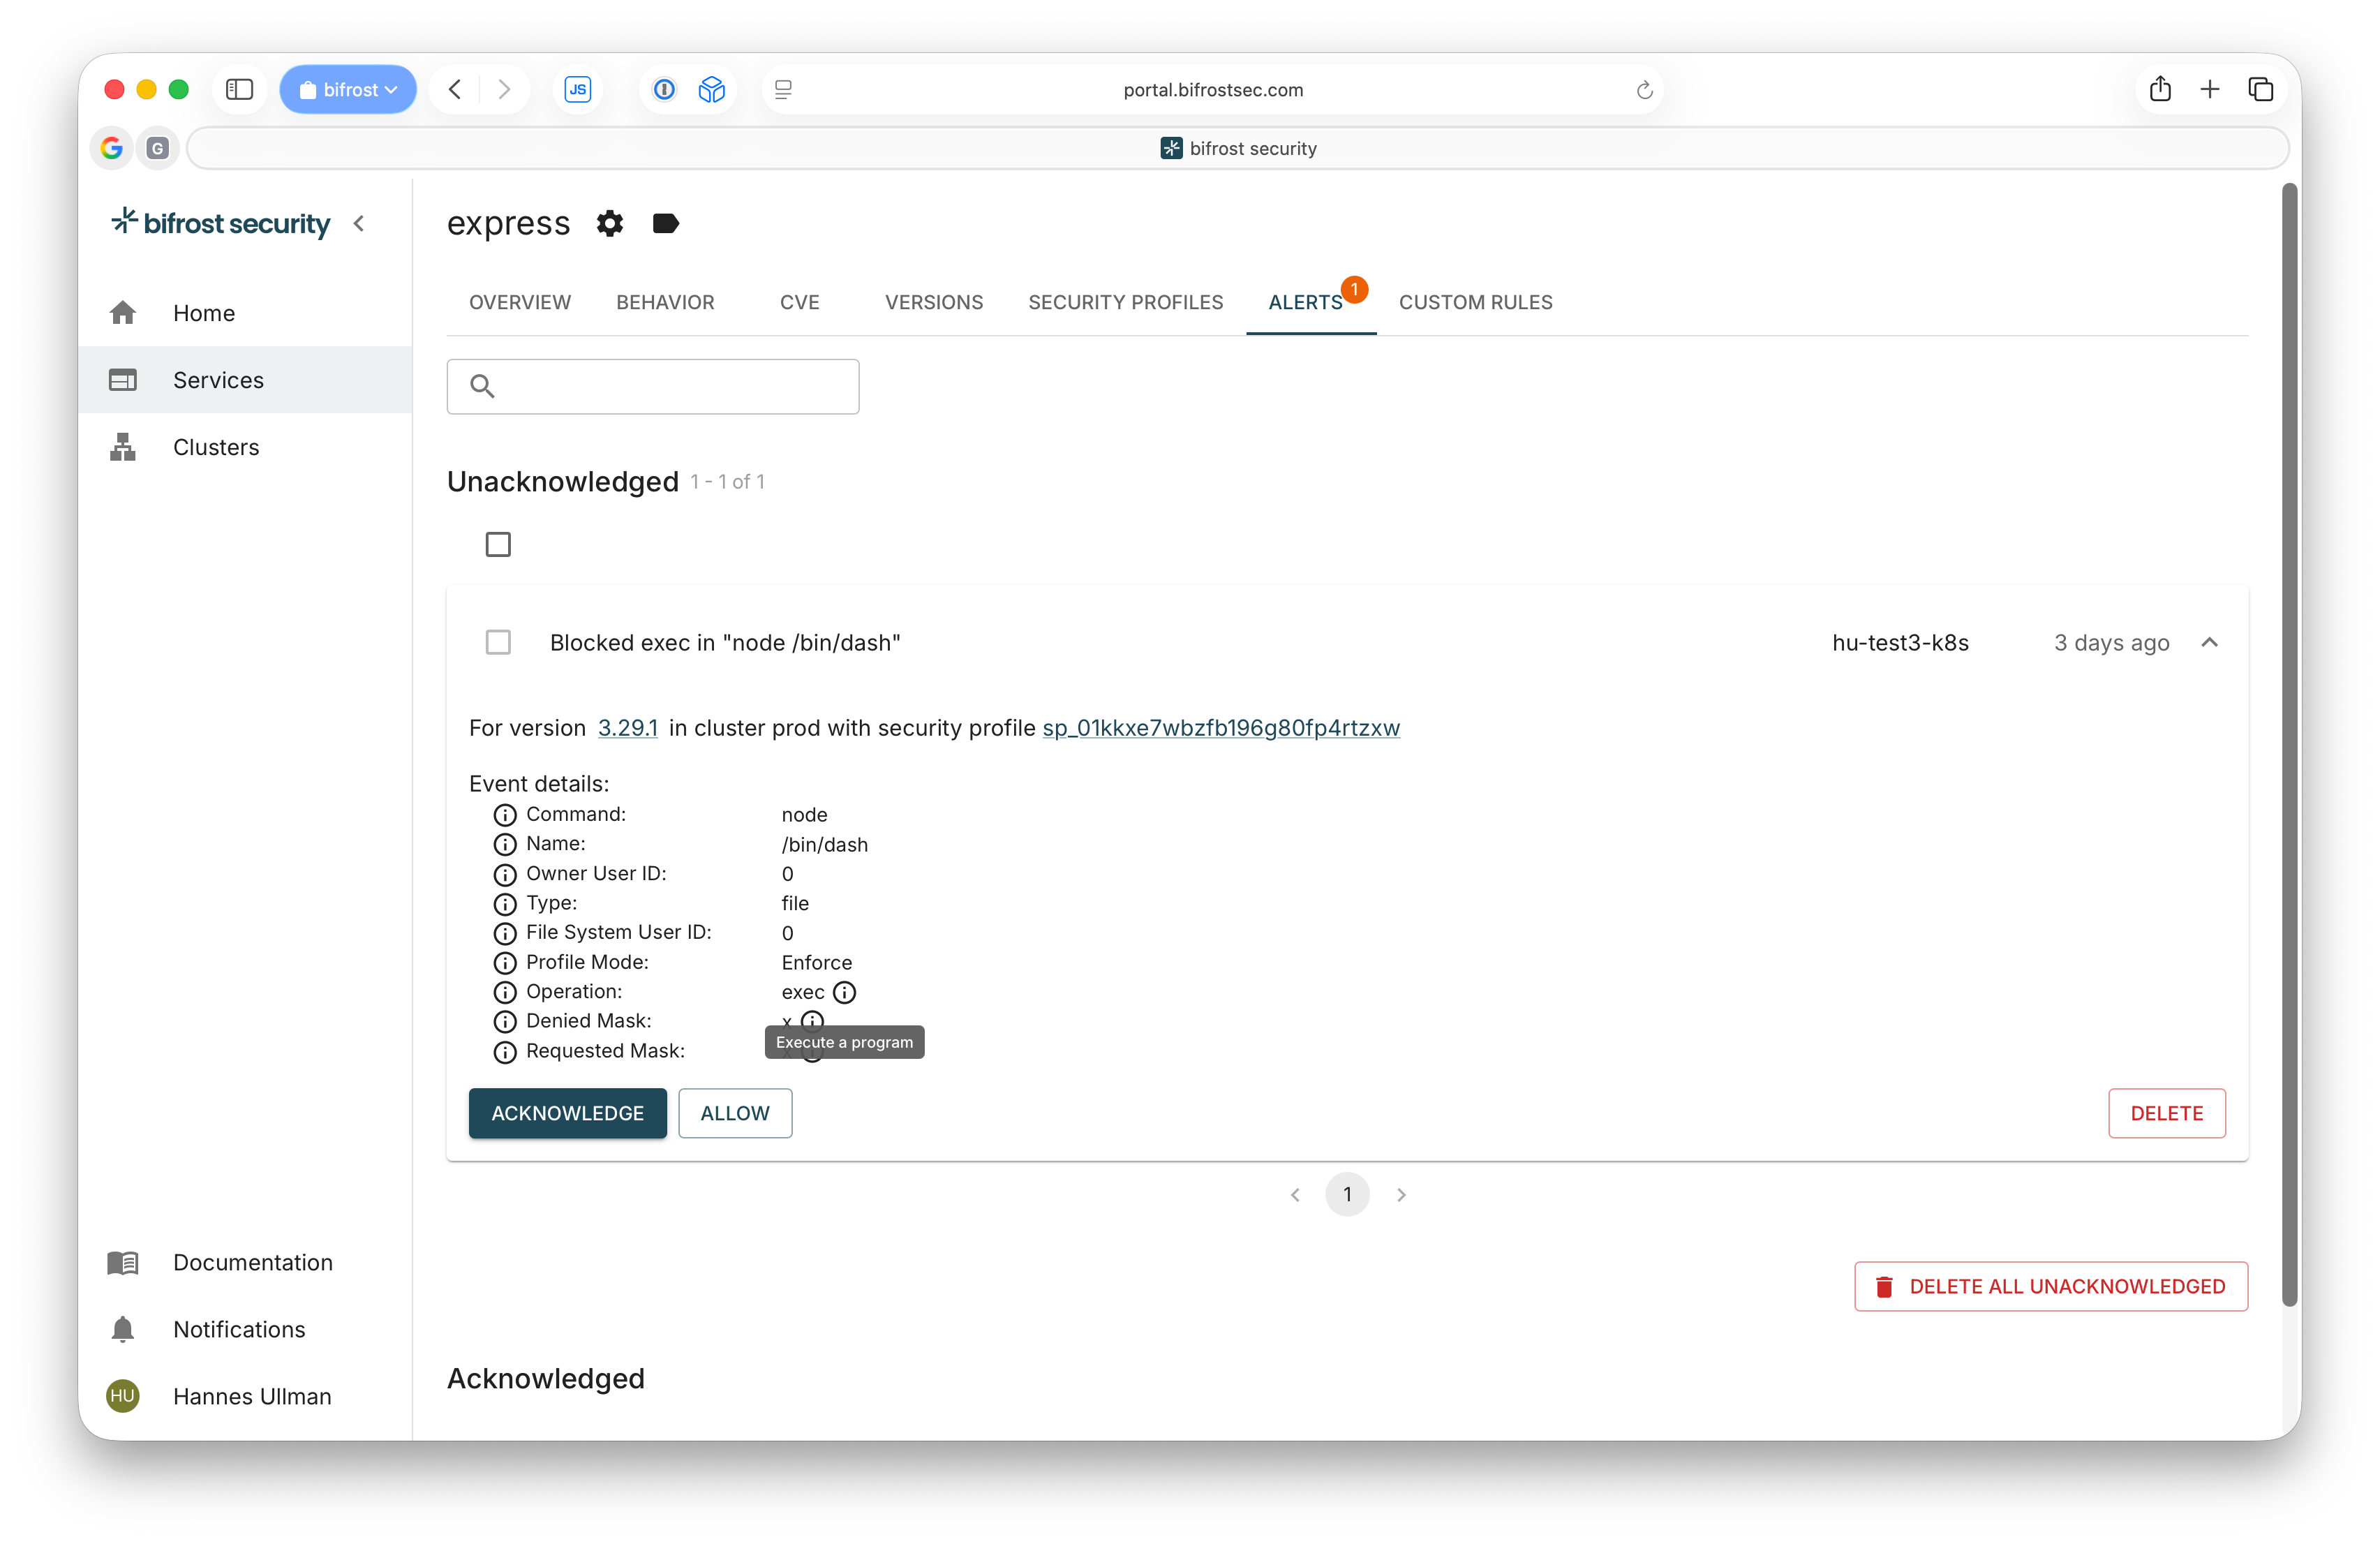
En profil i enforce-läge blockerar exploits som kräver operationer utanför den, redan innan det finns en patch. bifrost tar fram varje arbetslasts säkerhetsprofil utifrån inlärt beteende och sin inbyggda kunskap, ny med varje bygge, så att ingen behöver skriva, testa och uppdatera regler för hand: manuella regelverk omfattar från ~200 till 10 000 regler. Skyddet införs stegvis, och ditt team bestämmer när varje arbetslast går vidare: observera, där bifrost lär sig och inget blockeras; upptäck, där profilen tillämpas och avvikelser rapporteras; och enforce, som är målet, där allt utanför profilen nekas innan det körs, även det en ännu okänd exploit skulle behöva. Patchning behövs fortfarande för det som profilen tillåter.
- En profil per bygge, som genereras på nytt automatiskt utifrån inlärt beteende och inbyggd kunskap: inga profiler att skriva för hand
- Varje blockerad händelse ger ett larm med full kontext: vad som hände, i vilken arbetslast och varför det föll utanför profilen. Inget når en människa utan sin kontext
- SIEM-integrationer: skicka larmen direkt in i ditt SOC-flöde
Under huven: varje säkerhetsprofil är en AppArmor-profil som upprätthålls i Linuxkärnan av dess säkerhetsmodul, inte av en sidecar eller en proxy.
Svara
Nästa CVE, bedömd utifrån det bifrost redan vet
När en ny CVE publiceras bedömer bifrost den utifrån den kontext om arbetslasterna som redan finns. Skyddsstatus kommer först: om en profil i enforce-läge blockerar det exploiten kräver är CVE:n mitigerad av profilen, med bevisen bifogade. Sedan omfattning, exponering och nästa åtgärd, med åtgärdssteg där det behövs. Inget nytt bygge och ingen ny skanning av arbetslasten: varje bygge följs genom alla miljöer, och varje aktiv SBOM skannas om under dagen. Omdömen och blockerade åtgärder går tillbaka till den som skriver nästa ändring, i Slack, Microsoft Teams eller via en webhook.
Arbetslaster förstådda. CVE:er prioriterade. Gränser upprätthållna. Nya sårbarheter bedömda. Teamen bestämmer när det är dags för enforce, och bifrost automatiserar det återkommande arbetet.
Var du börjar avgör vad du kan veta
Skanningsdrivna arbetssätt utgår från byggets innehåll och kända sårbarheter. Utan kontext från runtime måste ditt team fortfarande avgöra vilka fynd som spelar roll. bifrost utgår från runtime och arbetar sig uppåt: kunskap, omdömen, skydd, svar.
| Förmåga | Skannrar (utgår från bygget) | bifrost (utgår från runtime) |
|---|---|---|
| CVE-detektering | Ja: hittar varje känd CVE i imagen | Ja: SBOM:er läses in vid varje driftsättning och skannas om under dagen |
| Nåbarhet | Inte från runtime: fynden saknar bevis om hur arbetslasten körs | Ja: varje CVE får ett omdöme utifrån det som faktiskt körs |
| Mitigering | Nej: den enda åtgärden är en patch | Ja: i enforce-läge blockerar profilen operationer som arbetslasten aldrig behöver |
| Prioritering | Efter allvarlighetspoäng, utan kontext från runtime | Efter omdöme: nåbar, mitigerad av profilen eller aldrig laddad |
| Brus | Högt: hundratals eller tusentals fynd | Lågt: en kort lista över det som är nåbart, med bevisen bifogade |
| Uppdateringar | Periodiska skanningar | Varje bygge, plus SBOM:er som skannas om under dagen |
Två andra utgångspunkter. Verktyg för detektering och incidenthantering utgår från misstänkt aktivitet och den åtgärd den kräver: ett viktigt skyddslager, men att agera på en händelse är inte samma sak som att begränsa vad en arbetslast kan göra innan den utnyttjas. Handskrivna regler utgår från det någon skriver, testar och uppdaterar när mjukvaran ändras, allt från ~200 till 10 000 regler; bifrost genererar en ny profil med varje bygge.
Byggd för produktion
Utformad för produktionskluster: ett DaemonSet per nod, skydd på kärnnivå och under 1 % CPU-overhead.
Skydd på kärnnivå
AppArmor LSM
Driftsättning
DaemonSet
Installation
Ett Helm-chart
Prestandapåverkan
< 1 % CPU
SBOM-format
CycloneDX, SPDX
CVE-upptäckt
SBOM skannas flera gånger om dagen
Datalagring
I Sverige och EU
Inlåsning
Ingen: vanliga AppArmor-profiler
Plattformsarkitektur
Kluster före produktion
Produktionskluster
bifrost-motorn (driftas i EU)
Integrationer
Byggd för säkerhetsmedvetna team
Grundad i forskning, byggd för produktion och med drift där dina data hör hemma.
Forskning i grunden
bifrost föddes ur ett gemensamt EU-forskningsprojekt vid Lunds universitet och formades sedan till en produkt av ingenjörer med erfarenhet från verklig produktion. Forskningsdjup med praktisk skärpa.
Suveränitet efter eget val
Välj driftmiljö för bifrost utifrån dina efterlevnadskrav, från ett svenskägt suveränt moln utanför amerikansk jurisdiktion till din egen infrastruktur. GDPR-kompatibelt från grunden.
Svenskt ägande
Forskningen, utvecklingen och finansieringen kommer från svenska privatpersoner. Patenterad teknik för runtime-profilering, byggd i Sverige för europeiska och globala team.
Skydd på kärnnivå
Bygger på AppArmor, en Linux Security Module med över 20 år i produktion. Skyddet sitter i kärnan, under applikationen, utan sidecar eller proxy i anropsvägen.
Datalagring
Din data stannar där du vill ha den
Välj jurisdiktion och ägarmodell utifrån dina krav på regelefterlevnad. Samma plattform med fyra driftsalternativ, från ett suveränt europeiskt moln till din egen infrastruktur.
Driftas i Sverige
Hanterad tjänst i ett moln som ägs och kontrolleras i Sverige.
- Utanför amerikansk jurisdiktion
- Data stannar i Sverige
- Full datasuveränitet
Driftas i Europa
En EU-region hos en stor global molnleverantör.
- Välbekant och beprövad skalbarhet
- Data lagras i EU
- GDPR-kompatibel behandling
Privat moln
En egen instans som bifrost driftar i din infrastruktur.
- Dedikerad instans, bara för dig
- Körs i din egen infrastruktur
- bifrost sköter hela driften
Egen drift
Körs helt i din egen miljö
- Data lämnar aldrig ditt nätverk
- Fungerar i isolerade nätverk utan internetåtkomst
- Driftas av din egen organisation
Osäker på vad som passar? Prata med oss om dina krav på datalagring
Det du behöver för leverantörsgranskningen
Vad agenten samlar in, var dina data finns och hur bifrost självt skyddas. Byggt med dataminimering och integritet i grunden.
Dataminimering
bifrost-agenten samlar in metadata om beteende: systemanrop, mönster för filåtkomst och nätverksanslutningar, men aldrig applikationsdata eller personuppgifter.
Data lagras i EU
Alla data behandlas och lagras inom EU. GDPR-kompatibelt från grunden.
Kryptering
Alla data krypteras, både under överföring och i vila.
Agent med minimala behörigheter
bifrost-agenten körs som ett skrivskyddat DaemonSet med minimala behörigheter. Ingen åtkomst till dina applikationsdata.
Underlag för revision
Skyddet dokumenteras medan det körs: säkerhetsprofiler, loggar över upprätthållet skydd och CVE-omdömen som stödjer förberedelserna inför revisionen.
ISO 27001
ISO 27001-certifiering pågår. Kontakta oss för vår aktuella säkerhetsdokumentation.
Ett svar, inte ett krismöte
Skyddsstatus först, sedan omfattning och nästa åtgärd. Se hur det fungerar i din miljö: boka en demo på 30 minuter eller prova i ditt eget kluster i 14 dagar.